
eMudhra Security Certificate Flaw : भारत की कंपनी eMudhra Ltd से जुड़े एक गंभीर साइबर सुरक्षा मामले ने इंटरनेट की वैश्विक सुरक्षा व्यवस्था को लेकर चिंता बढ़ा दी है। बेंगलुरु स्थित यह कंपनी डिजिटल सर्टिफिकेट जारी करने वाली एक प्रमाणन संस्था (Certifying Authority) है, जिस पर प्रमुख वेब ब्राउजर वेबसाइटों की डिजिटल पहचान सत्यापित करने के लिए भरोसा करते हैं। रिपोर्ट के मुताबिक, कंपनी के आठ सिक्योरिटी सर्टिफिकेट की निजी कीज इतनी कमजोर तरीके से बनाई गई थीं कि उनका अनुमान कुछ ही सेकंड में लगाया जा सकता था।
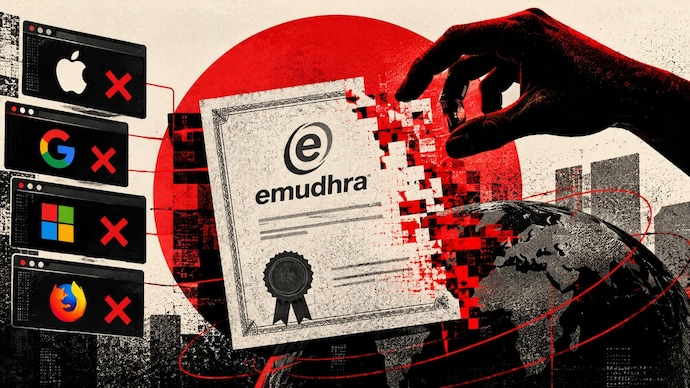
इस मामले में Google, Mozilla, Apple और Microsoft ने संबंधित सर्टिफिकेट को ब्लॉक कर दिया है। वहीं, केंद्र सरकार ने मामले की जांच के लिए एक विशेष टीम गठित की है। eMudhra Security Certificate Flaw इसलिए गंभीर है, क्योंकि डिजिटल सर्टिफिकेट इंटरनेट पर वेबसाइटों की पहचान सत्यापित करने और सुरक्षित कनेक्शन स्थापित करने में अहम भूमिका निभाते हैं।

रिपोर्ट में कहा गया है कि आठ सर्टिफिकेट से जुड़ी कीज में से एक का मान केवल संख्या 4 था। सामान्य तौर पर ऐसी निजी कीज को पर्याप्त लंबाई और मजबूत randomness के साथ बनाया जाना चाहिए, ताकि कोई बाहरी व्यक्ति उनका अनुमान न लगा सके। इस मामले में कीज बनाने की प्रक्रिया में कथित खामी ने वेबसाइटों की डिजिटल पहचान की सुरक्षा पर सवाल खड़े कर दिए हैं।
क्या है eMudhra Security Certificate Flaw?
eMudhra Ltd एक सूचीबद्ध कंपनी है, जो डिजिटल सर्टिफिकेट जारी करने वाली प्रमाणन संस्था के रूप में काम करती है। ऐसी संस्थाओं को Certifying Authority यानी CA कहा जाता है। इंटरनेट पर इनका काम वेबसाइटों की पहचान की पुष्टि करने वाले डिजिटल सर्टिफिकेट जारी करना है।
जब कोई यूजर बैंक, सरकारी पोर्टल या किसी अन्य वेबसाइट को खोलता है, तो उसका ब्राउजर डिजिटल सर्टिफिकेट की मदद से वेबसाइट की पहचान और सुरक्षित कनेक्शन की वैधता जांच सकता है। इस प्रक्रिया में प्रमाणन संस्थाओं पर भरोसा करना जरूरी होता है।
eMudhra Security Certificate Flaw का मुख्य मुद्दा इन सर्टिफिकेट से जुड़ी निजी क्रिप्टोग्राफिक कीज की कमजोरी है। निजी की (Private Key) का इस्तेमाल डिजिटल सर्टिफिकेट से जुड़े क्रिप्टोग्राफिक हस्ताक्षर बनाने के लिए किया जाता है। अगर कोई हमलावर किसी निजी की का पता लगा ले, तो वह संबंधित प्रमाणन संस्था की ओर से अधिकृत दिखने वाले फर्जी सर्टिफिकेट बनाने की कोशिश कर सकता है।
रिपोर्ट के मुताबिक, eMudhra के आठ सर्टिफिकेट की कीज पर्याप्त रूप से यादृच्छिक नहीं थीं। एक की का मान केवल 4 होने का दावा इस समस्या की गंभीरता को दिखाता है। ऐसी की को सुरक्षित मानना संभव नहीं है, क्योंकि उसका अनुमान लगाना बेहद आसान हो सकता है।
हालांकि, उपलब्ध जानकारी के अनुसार अभी तक ऐसा कोई प्रमाण सामने नहीं आया है कि इन कमजोर कीज का वास्तव में दुरुपयोग किया गया। इसलिए सुरक्षा में गंभीर खामी सामने आने और उसके जरिए वास्तविक साइबर हमला होने के बीच अंतर करना जरूरी है।
Google, Mozilla, Apple और Microsoft ने क्यों ब्लॉक किए सर्टिफिकेट?
इंटरनेट की सुरक्षा व्यवस्था कई स्तरों पर काम करती है। वेब ब्राउजर भरोसेमंद प्रमाणन संस्थाओं की एक सूची और संबंधित नियमों का इस्तेमाल करके डिजिटल सर्टिफिकेट की वैधता जांचते हैं। यदि किसी प्रमाणन संस्था के सर्टिफिकेट में गंभीर सुरक्षा समस्या सामने आती है, तो ब्राउजर निर्माता उस पर भरोसा खत्म करने या उसे ब्लॉक करने का फैसला ले सकते हैं।
इस मामले में Google, Mozilla, Apple और Microsoft ने संबंधित सर्टिफिकेट को ब्लॉक किया है। इसका उद्देश्य कमजोर सर्टिफिकेट के जरिए वेबसाइटों की पहचान का गलत इस्तेमाल होने के जोखिम को कम करना है।
eMudhra Security Certificate Flaw की गंभीरता इस बात से भी जुड़ी है कि प्रमाणन संस्थाओं का भरोसा केवल उनके अपने ग्राहकों तक सीमित नहीं रहता। यदि किसी CA को व्यापक रूप से भरोसेमंद माना जाता है, तो उसके जारी किए गए सर्टिफिकेट दुनिया भर की वेबसाइटों के लिए इस्तेमाल हो सकते हैं।
सिद्धांत रूप में, किसी विश्वसनीय प्रमाणन संस्था की निजी की का दुरुपयोग करके हमलावर किसी दूसरी वेबसाइट की पहचान के नाम पर फर्जी सर्टिफिकेट बनाने की कोशिश कर सकता है। इससे उपयोगकर्ताओं को ऐसी वेबसाइट पर भरोसा करने के लिए भ्रमित किया जा सकता है, जो वास्तव में उस संगठन की अधिकृत वेबसाइट न हो।
हालांकि, इसका अर्थ यह नहीं है कि इस मामले में किसी बैंक, सरकारी पोर्टल या दूसरी वेबसाइट पर हमला होने की पुष्टि हो चुकी है। रिपोर्ट में अभी तक निजी कीज के दुरुपयोग का कोई प्रमाण नहीं बताया गया है। (news)

इंटरनेट की वैश्विक सुरक्षा व्यवस्था पर क्या असर पड़ सकता है?
साइबर सुरक्षा विशेषज्ञों की चिंता यह है कि किसी एक प्रमाणन संस्था की विफलता का प्रभाव उन संगठनों तक भी पहुंच सकता है, जिनका उस कंपनी के साथ सीधा व्यावसायिक संबंध नहीं है। इंटरनेट का भरोसे का ढांचा कई प्रमाणन संस्थाओं, ब्राउजर निर्माताओं और डिजिटल सर्टिफिकेट की सत्यापन प्रक्रियाओं पर निर्भर करता है।
eMudhra Security Certificate Flaw इसी व्यवस्था की एक महत्वपूर्ण कमजोरी को सामने लाता है। यदि किसी विश्वसनीय संस्था की निजी कीज का अनुमान लगाया जा सकता हो, तो हमलावरों के लिए नकली डिजिटल पहचान बनाने का जोखिम बढ़ सकता है। इससे phishing यानी फर्जी वेबसाइटों के जरिए जानकारी चुराने और सुरक्षित कनेक्शन की विश्वसनीयता का गलत फायदा उठाने की आशंका पैदा होती है।
सुरक्षा विशेषज्ञों ने इस घटना को इंटरनेट की वैश्विक भरोसा-व्यवस्था के लिए बड़ा झटका बताया है। उनका कहना है कि कमजोर कीज के कारण पैदा हुई समस्या का समाधान लंबी और जटिल प्रक्रिया हो सकता है।
इसका एक कारण यह है कि डिजिटल सर्टिफिकेट और उनसे जुड़ी सुरक्षा व्यवस्था केवल लैपटॉप या स्मार्टफोन तक सीमित नहीं होती। नेटवर्क राउटर, भुगतान टर्मिनल और पुराने सॉफ्टवेयर वाले उपकरण भी सर्टिफिकेट पर भरोसा कर सकते हैं। इनमें से कई उपकरणों को नियमित रूप से अपडेट नहीं किया जाता।
ऐसे उपकरणों में पुराने सर्टिफिकेट या भरोसे से जुड़ी जानकारी को अपडेट करना चुनौतीपूर्ण हो सकता है। इसलिए सर्टिफिकेट को ब्लॉक कर देना जरूरी कदम होने के बावजूद, सभी प्रभावित प्रणालियों में सुधार करना समय ले सकता है।
केंद्र सरकार की जांच और आगे की चुनौतियां
मामले की गंभीरता को देखते हुए केंद्र सरकार ने जांच के लिए एक विशेष टीम गठित की है। जांच में कीज जनरेट करने की प्रक्रिया, संबंधित सर्टिफिकेट की सुरक्षा और संभावित जोखिमों से जुड़े पहलुओं की पड़ताल महत्वपूर्ण होगी।
eMudhra Security Certificate Flaw के मामले में यह पता लगाना भी जरूरी होगा कि कमजोर कीज किस तरह बनाई गईं और क्या किसी बाहरी व्यक्ति ने उनका इस्तेमाल करने की कोशिश की। फिलहाल, उपलब्ध जानकारी के आधार पर कीज के दुरुपयोग की पुष्टि नहीं हुई है।
इसके अलावा, संबंधित सर्टिफिकेट को ब्लॉक करने के बाद प्रभावित सिस्टम में भरोसे की स्थिति को सही करना भी अहम होगा। इसमें जरूरत के मुताबिक नए सर्टिफिकेट जारी करना, पुराने सर्टिफिकेट पर भरोसा हटाना और पुराने उपकरणों तथा सॉफ्टवेयर में जरूरी बदलाव लागू करना शामिल हो सकता है।
कुल मिलाकर, यह मामला डिजिटल सर्टिफिकेट बनाने वाली संस्थाओं के लिए मजबूत क्रिप्टोग्राफिक प्रक्रियाओं और नियमित सुरक्षा जांच की अहमियत को रेखांकित करता है। ब्राउजर कंपनियों की कार्रवाई और सरकारी जांच जोखिम को सीमित करने के लिए महत्वपूर्ण कदम हैं, लेकिन दीर्घकालीन समाधान इस बात पर निर्भर करेगा कि कमजोरी के कारणों की पहचान कितनी प्रभावी ढंग से होती है और प्रभावित प्रणालियों को कितनी तेजी से सुरक्षित बनाया जाता है।
